Legacy
El dominio sigue con el scoring general. LDS no cambia la entrega. Sirve para no tocar de golpe a quien todavía envía legítimo sin autenticar.
LDS detecta correo externo que suplanta direcciones de tus propios dominios.
Ver el flujoDesarrollado en casa
Un filtro genérico trata la suplantación del dominio propio como una señal más del scoring. LDS la trata aparte, con reglas por dominio y tres modos de operación.
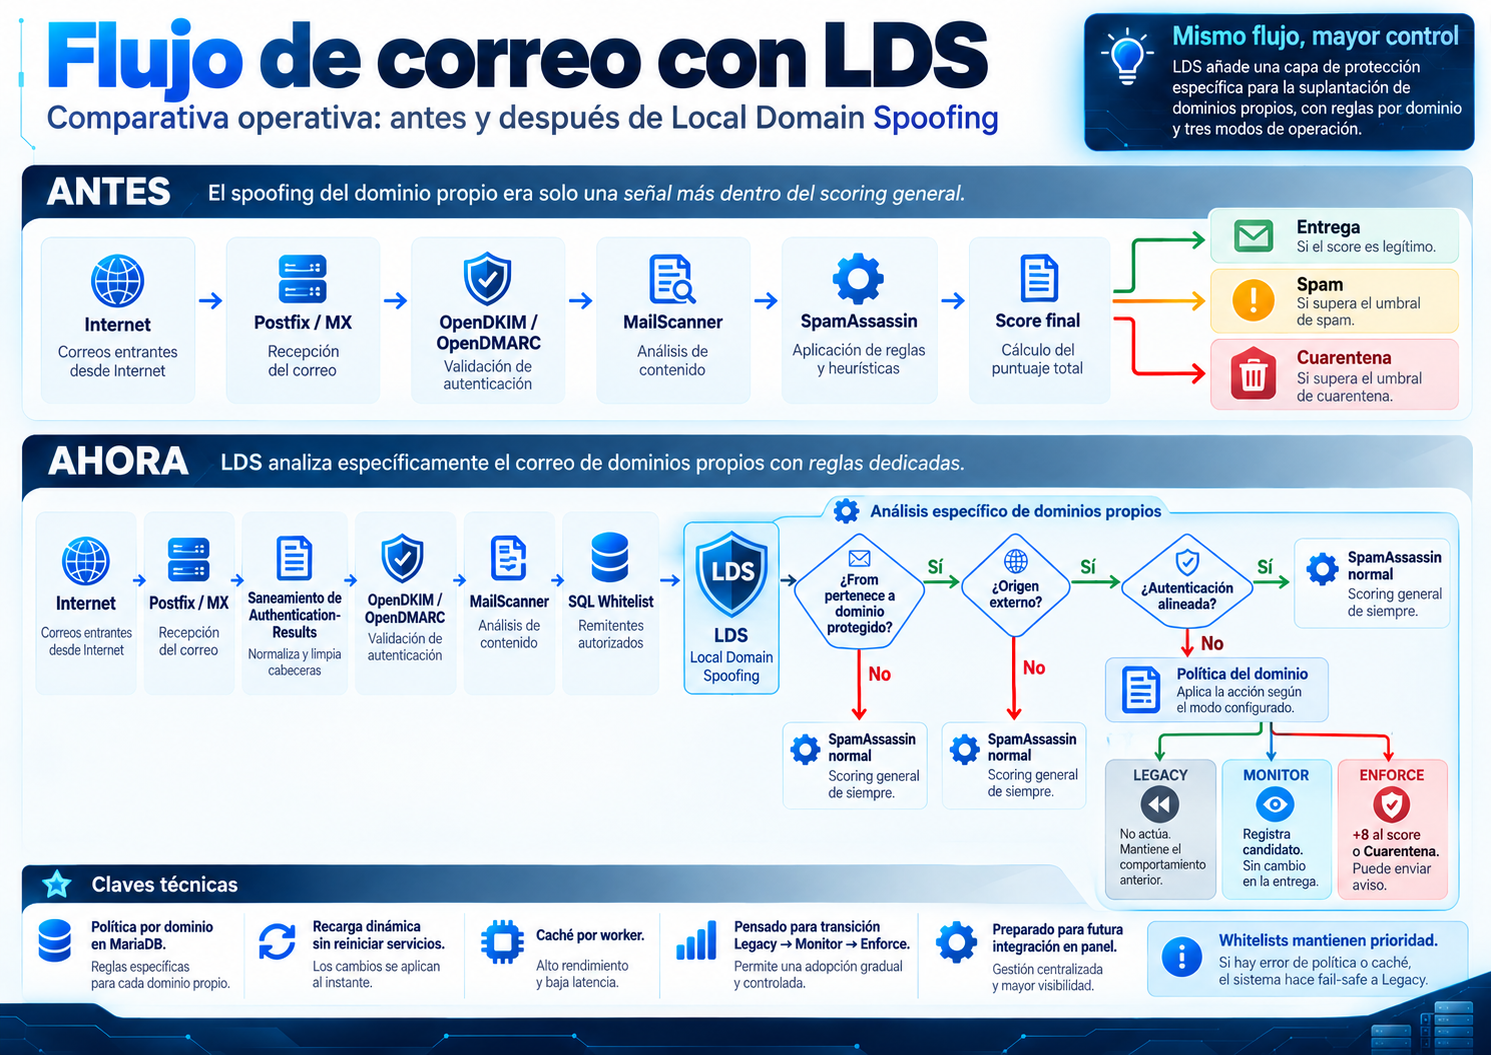
Alguien en internet escribe a usuario@cliente.com haciéndose pasar por usuario@cliente.com. El mensaje entra por el MX, OpenDKIM y OpenDMARC hacen su trabajo, y SpamAssassin suma puntos. Si el resto del mensaje parece limpio, el umbral no siempre salta. El destinatario ve su propio dominio en el remitente.
From: usuario@cliente.com
To: usuario@cliente.com
LDS pregunta tres cosas, en este orden. ¿El From pertenece a un dominio que ya protegemos? ¿El origen es externo, y no una sesión SMTP autenticada? ¿La autenticación está alineada con ese From, por DMARC o, si no hay política, por SPF o DKIM del mismo dominio? Solo si la respuesta es sí, sí y no, el mensaje es candidato.
El dominio sigue con el scoring general. LDS no cambia la entrega. Sirve para no tocar de golpe a quien todavía envía legítimo sin autenticar.
El candidato queda registrado. La entrega no cambia. Es la fase para ver qué aplicaciones propias, ERPs o plataformas salen sin SPF o DKIM alineado.
El candidato no whitelisted puede sumar puntuación o ir a cuarentena, con aviso. La primera acción no es un rechazo SMTP: se puede revisar y liberar.
La lista blanca sigue teniendo prioridad. Si un administrador ya autorizó un remitente, LDS no lo reabre. La política vive por dominio y se recarga sin reiniciar el correo. Si la caché de un worker no es válida, el sistema vuelve a legacy: ante un fallo, no endurece.
En un backtest de 367.554 mensajes, 41.875 llevaban un From de dominio protegido. 40.582 estaban bien autenticados. Los candidatos reales —origen externo y autenticación no alineada— fueron 1.177. Una parte ya caía como spam. Otra era correo operativo legítimo mal alineado: alertas de hosting, aplicaciones, boletines. Por eso el paso de monitor a enforce es por dominio, después de ver quién envía de verdad en tu nombre.
El plugin se probó en laboratorio sobre SpamAssassin 3.4.6, con 13 de 13 casos funcionales: spoof real, DMARC correcto, dominio ajeno, SMTP autenticado, error temporal de DNS y From malformado. Lo indeterminado se mide. No se castiga un timeout como si fuera fraude.